Un token sustituye al número de tarjeta en tu operativa, pero no es una autorización ilimitada ni elimina los controles de seguridad. Protege referencias y credenciales y distingue el alta del cliente de los cargos MIT.
En el mundo de los pagos online, la seguridad es lo primero. Pero la comodidad del usuario también es clave. ¿Cómo logramos ambas cosas? La respuesta es la tokenización.
¿Qué es la tokenización?
La tokenización es el proceso de sustituir datos sensibles (como el número de una tarjeta de crédito, PAN) por un código único no sensible llamado "token".
Imagina que vas al guardarropa de una discoteca. Entregas tu abrigo (la tarjeta) y te dan un ticket con un número (el token). Ese ticket no sirve para nada fuera de ese guardarropa, no abriga y no tiene valor por sí mismo, pero te permite recuperar tu abrigo cuando lo necesitas.
¿Cómo funciona en Redsys?
Cuando usas Redsys con tokenización (a menudo llamado "Pago por Referencia" o "Pago One-Click"):
- El cliente introduce sus datos de tarjeta en la pasarela segura de Redsys.
- Redsys almacena esos datos en sus servidores ultra-seguros (bóveda PCI-DSS).
- Redsys genera un token (una cadena de caracteres alfanuméricos) y se lo envía a tu tienda online.
- Tu tienda guarda ese token en su base de datos, asociado al cliente. Nunca guardas la tarjeta real.
Ventajas clave
1. Menor exposición de datos
Una referencia reduce la exposición del número de tarjeta, pero sigue siendo un dato operativo que debes proteger. Un atacante con acceso a tokens y credenciales podría abusar de la integración. Aplica controles de acceso y evita compartirlos.
2. Pagos en un Clic (One-Click)
Como ya tienes el token, cuando el cliente vuelva a comprar, no necesita sacar la tarjeta de la cartera. Simplemente pulsa "Pagar" y tu sistema usa el token guardado. Esto puede reducir pasos en el pago; mide el efecto en tu propio flujo.
3. Suscripciones y Pagos Recurrentes
Es la base de cualquier sistema de suscripción. Para cobrar el mes siguiente, necesitas poder hacer un cargo sin que el cliente esté presente. El token te permite hacer esto de forma autorizada.
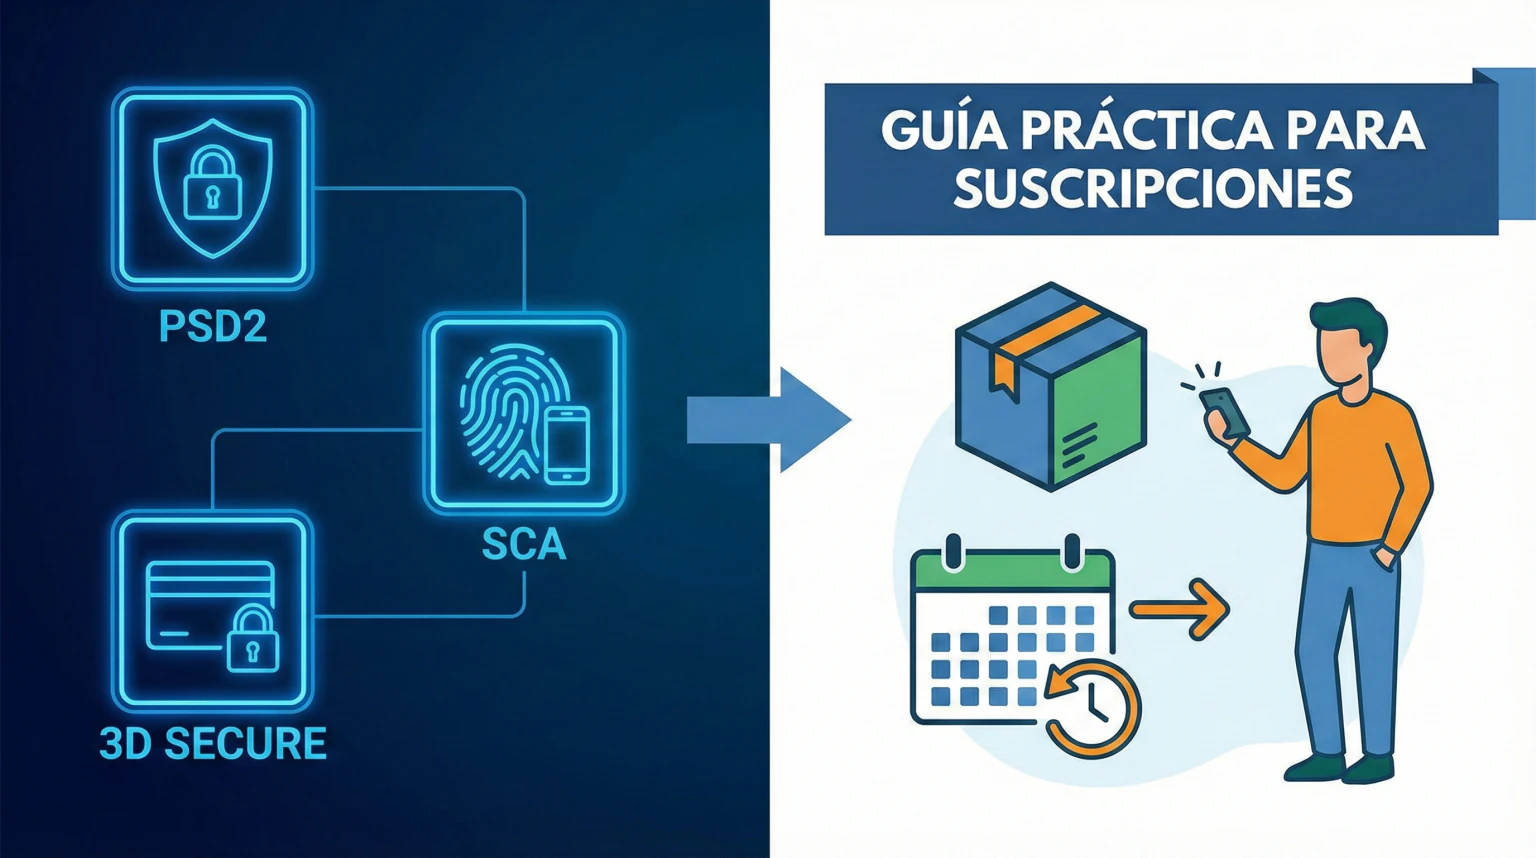
Tokenización y Normativa PSD2
La normativa europea PSD2 exige autenticación reforzada (SCA). La primera vez que se crea el token (o el primer pago), el cliente debe verificar su identidad (huella, SMS, app del banco). Para los pagos posteriores recurrentes iniciados por el comercio (Merchant Initiated Transactions - MIT), puede no corresponder SCA si son auténticas operaciones iniciadas por el comercio y se cumplen sus condiciones. No confundas ese tratamiento con una exención general. La primera autorización y la identificación de los cargos deben ser correctas; puede ser necesario que el cliente vuelva a autenticarse.
Implementa tokenización hoy
Nuestra plataforma puede trabajar con tokenización de Redsys o con Stripe Checkout para gestionar suscripciones de forma segura. Nosotros tampoco guardamos las tarjetas: usamos referencias seguras de la pasarela para ordenar los cobros cuando toca.
Artículos relacionados
Preguntas frecuentes
¿Puedo dejar de proteger los tokens?
No. Aunque no sean el número de tarjeta, son referencias operativas y deben estar protegidas junto con las credenciales y los permisos de acceso.
¿Tokenización y pago recurrente son lo mismo?
No. La tokenización aporta la referencia; la recurrencia requiere consentimiento, habilitación del terminal y una programación correcta de los cargos.
Convierte esta guía en una operativa de cobro
Revisa tu caso con nosotros o crea una cuenta para preparar tus suscripciones con Redsys o Stripe. La disponibilidad depende de tu pasarela y de la configuración contratada.